Le supplice des mille entailles ne tuait par aucun coup. Chaque coupure restait superficielle, et c’est leur accumulation patiente qui emportait le condamné. Voilà ce que nous avons sous les yeux dans le cyberespace, à ceci près que le supplice est devenu collectif et que par-delà des entités visées, c’est notre pays qui est attaqué.
Dans ce Far West virtuel, il n’y a aucune forteresse – Bercy l’a récemment appris à ses dépens –, aucune frontière et presque aucune règle. Toutes nos organisations (entreprises, administrations, etc.) constituent les maillons d’un entrelacs de chaînes, et celles qui se croient trop petites ou trop discrètes pour être ciblées se trompent.
La menace a deux visages. D’un côté les cybercriminels, qui volent et rançonnent. De l’autre, et parfois avec eux, des États. Car la France est exposée. Très exposée. Nous pesons sur la scène géopolitique tout en restant spectateurs du duel sans merci que se livrent les États-Unis et la Chine. Quant aux Russes, avec quelques autres, ils nous ont « accrochés » depuis longtemps. À quelques mois de l’élection présidentielle, attendons-nous à une recrudescence des attaques. Leur objectif ne varie pas :
- Saper la confiance dans l’État.
- Fragiliser la cohésion sociale.
- Asphyxier l’économie.
Ce dernier objectif prend de multiples formes, et il se joue aussi par son effet lié au coût de la cybersécurité. Se protéger devient chaque année plus onéreux en outils, en personnel qualifié, en assurances, et cette charge pèse directement sur notre compétitivité. L’attaquant le sait : il n’a pas besoin de réussir pour nous coûter cher.
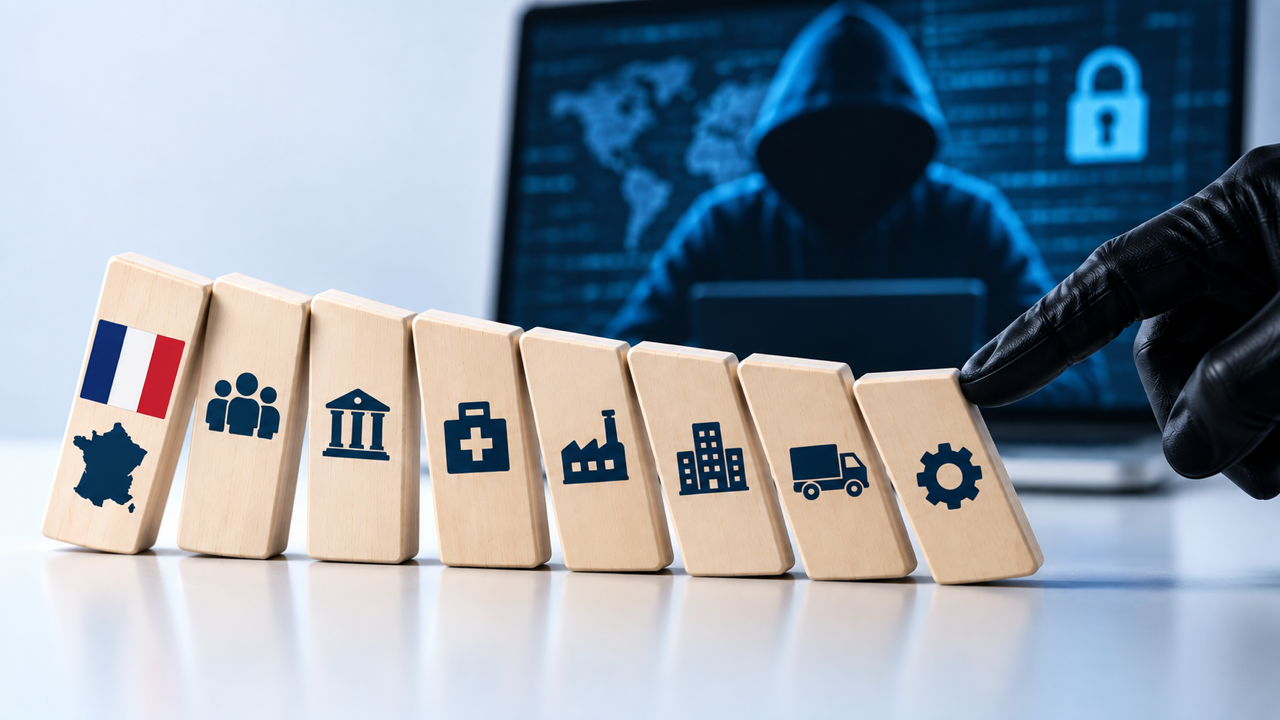
Le mode opératoire est simple. Frapper sans relâche et partout, y compris là où le gain paraît dérisoire, en espérant l’effet domino. Prises une à une, ces attaques paraissent anecdotiques. Additionnées, elles font autant de dégâts qu’une frappe massive. Après chaque attaque, la seule question qui se pose est : qui sera le prochain maillon faible ?
Cette stratégie ne sélectionne pas. Elle ratisse, selon un principe décrit par Sun Tzu voilà vingt-cinq siècles : « De même que l’eau évite les hauteurs et se hâte vers le pays plat, une armée évite la force et frappe la faiblesse ». Il n’y a pas de cible mineure. Chaque entreprise, chaque collectivité appartient à un écosystème mis en danger dès qu’un de ses maillons cède. Vol de données, sabotage, déni d’accès, manipulations, ingérences : ce qui affaiblit un maillon affecte tout le groupe.
L’ANSSI a confirmé 196 incidents d’exfiltration de données en 2025, contre 130 l’année précédente, et traité 128 attaques par rançongiciel dont les premières victimes sont les PME et les entreprises de taille intermédiaire. Ces organisations n’étaient pas des cibles stratégiques ; elles étaient des cibles disponibles. En février 2024, la compromission de deux opérateurs de tiers payant avait exposé plus de 33 millions de personnes.
L’entaille prend trois formes. Le vol de données, d’abord. Il entame la confiance et coûte cher, mais l’organisation fonctionne encore le lendemain. Le sabotage et la panne, ensuite. Ils arrêtent tout pour des jours ou des semaines. En juin 2017, le logiciel destructeur NotPetya, attribué par neuf gouvernements au renseignement militaire russe, a paralysé Saint-Gobain une dizaine de jours et lui a coûté 250 millions d’euros de chiffre d’affaires. Et l’attaquant n’est pas toujours nécessaire : le 19 juillet 2024, une simple mise à jour défectueuse a mis hors service environ 8,5 millions de machines dans le monde, clouant des avions au sol et paralysant des hôpitaux. Si une erreur produit cela, une intention le peut aussi. Nous fabriquons d’ailleurs nos propres failles en déployant des agents conversationnels. Un agent qui lit une instruction dissimulée dans un document l’exécute. Il croit servir ; il a été retourné.
L’attaque n’est pas forcément très sophistiquée. Le 22 décembre 2025, La Poste et La Banque Postale ont été noyées sous un déluge de requêtes, sans intrusion ni vol de données, par le collectif prorusse NoName057(16). Plusieurs milliards de tentatives de connexion par seconde, émises depuis des millions de machines détournées à leur insu chez des particuliers et des petites entreprises. Les maillons qui se croyaient sans intérêt avaient servi d’arme.
Le déni d’accès, enfin, n’est plus une attaque mais une coupure. Un fournisseur cesse de fournir, et l’organisation perd l’accès à ses propres données. Et quand bien même elle en garderait une copie, les clés qui la déchiffrent sont restées chez lui aussi. Les causes en sont juridiques plus que techniques, et les conséquences ne se réparent pas. Le 25 novembre 2025, la Commission européenne a placé sous surveillance directe les 19 premiers prestataires informatiques critiques du secteur financier, pour l’essentiel des fournisseurs de cloud américains ; un pan entier de notre économie repose sur une poignée d’entreprises qui relèvent d’un droit qui n’est pas le nôtre. Il est hélas difficile d’y échapper quand on sait que l’essentiel des capacités de stockage cloud au niveau mondial se situe aux États-Unis, et que la France compte pour à peine 1 %.
Le cadre européen ne comble pas cette faille. Le règlement DORA traite la panne et le sabotage, mais reste muet sur le droit applicable aux données et sur la détention des clés de chiffrement. Le critère d’immunité aux lois extraterritoriales a été retiré en mars 2024 du schéma européen de certification du cloud, et seule la qualification française SecNumCloud l’atteste encore. Une autre échéance se dessine derrière celle-là. Des données chiffrées aujourd’hui peuvent être collectées maintenant pour être déchiffrées plus tard, quand les calculateurs quantiques le permettront. Migrer vers des algorithmes qui résistent à cette menace prendra des années, et peu d’organisations ont commencé.
Qui, dans chaque organisation, porte ce risque ? Personne, le plus souvent. Les moyens suivent la menace ou les injonctions du législateur ; le reste est orphelin.
Une chose est certaine, la stratégie des mille entailles fonctionne à plein et si elle donne l’impression d’une longue série d’incidents isolés, l’image est trompeuse. D’abord parce que l’accumulation des « frappes » sur notre territoire dessine la carte d’un véritable champ de bataille, et ensuite parce que le résultat d’ensemble affecte notre économie, plombe notre moral et sape notre confiance envers l’État. Mais dans ce domaine, ni l’État ni la loi, ne pourront jamais tout faire. Chacun doit d’abord compter sur soi et tout mettre en œuvre pour éviter d’être le prochain maillon faible, car il en va de la résilience de notre Nation.
Alexandre Malafaye, Président de l’Institut Synopia